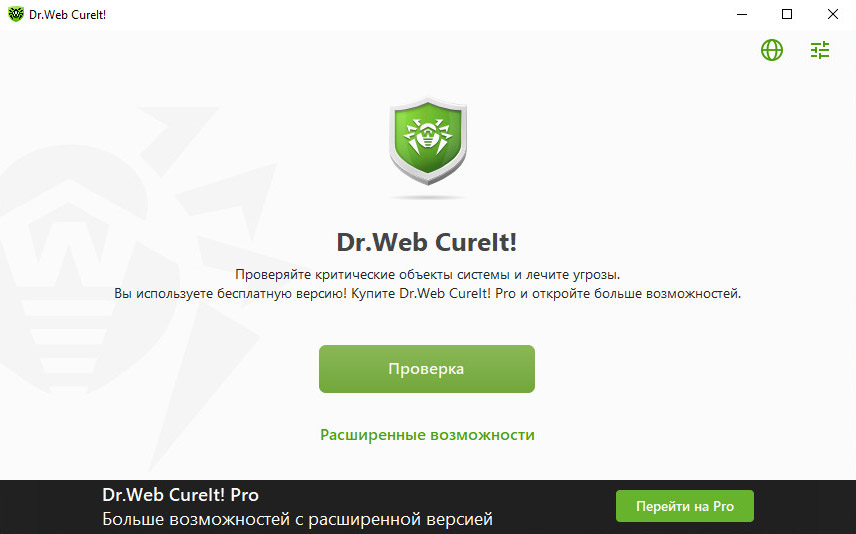
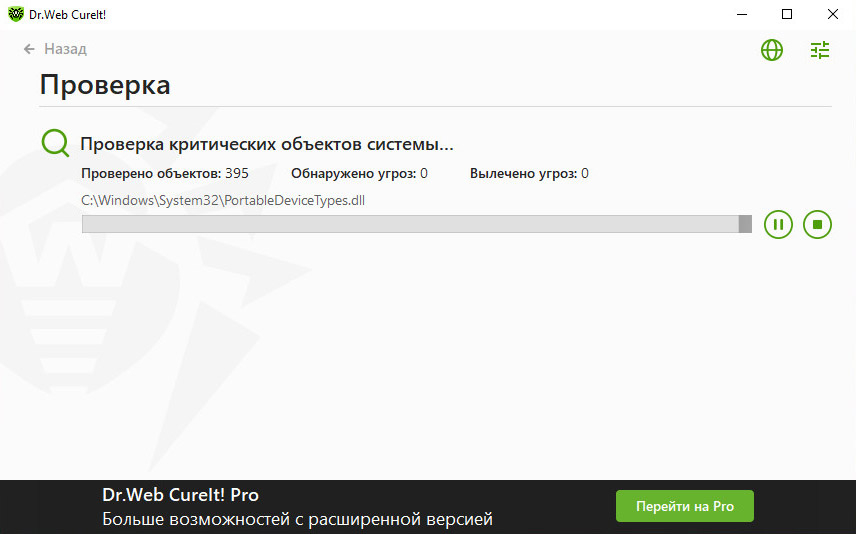
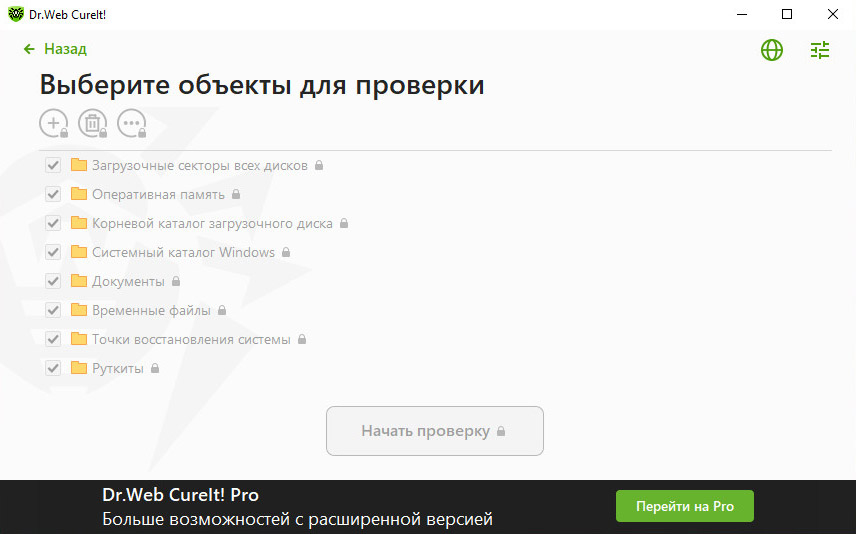
Dr.Web CureIt! — удобная утилита для проверки компьютера и обнаружения различных видов вредоносного и нежелательного программного обеспечения. Программа способна выявлять и удалять почтовых и сетевых червей, файловые вирусы, троянские приложения, стелс-вирусы, полиморфные, бестелесные и макровирусы, а также вредоносный код, поражающий документы Microsoft Office. Кроме того, Dr.Web CureIt! распознаёт скрипт-вирусы, шпионские программы (Spyware), средства кражи паролей, программы-дозвонщики, рекламное ПО (Adware), хакерские инструменты, потенциально опасные приложения и другие разновидности нежелательного кода.
доступен более чем на 30 языках. При этом Dr.Web CureIt! работает без полноценной установки в операционную систему, благодаря чему утилиту можно использовать непосредственно для проверки компьютера.
Автоматического обновления вирусных баз непосредственно внутри программы не предусмотрено. Поэтому перед последующей проверкой компьютера необходимо заново загрузить актуальную версию Dr.Web CureIt!, чтобы получить самые свежие вирусные базы и использовать их во время сканирования.
Dr.Web CureIt! способен обнаруживать и обезвреживать следующие категории вредоносных и потенциально опасных программ: - Различные виды червей;
- Файловые и другие вирусы;
- Троянские программы;
- Руткиты и средства скрытого присутствия в системе;
- Шпионское программное обеспечение;
- Программы, выполняющие дозвон;
- Рекламное программное обеспечение;
- Хакерские и взломные инструменты;
- Программы-шутки и подобное нежелательное ПО;
- Потенциально опасные приложения.
Dr.Web CureIt! особенно полезен в тех случаях, когда установить полноценный антивирус на компьютер невозможно из-за воздействия вредоносных программ либо по другим причинам. Поскольку утилита не требует стандартной установки, её можно использовать как отдельное средство для диагностики и проверки системы. Программа работает с 32- и 64-битными операционными системами семейств Microsoft® Windows® и Microsoft® Windows Server®, начиная с Microsoft Windows 2000 и заканчивая Microsoft Windows 8.
Актуальность проверки обеспечивается использованием свежих вирусных баз, которые постоянно обновляются и дополняются. Это позволяет эффективно выявлять вирусы и другие вредоносные объекты, в том числе угрозы, которые могут представлять опасность для пользовательской системы.
Dr.Web CureIt! самостоятельно определяет язык, установленный в операционной системе. Если используемый системой язык отсутствует среди поддерживаемых программой вариантов локализации, интерфейс автоматически переключается на английский язык.
Во время выполнения проверки утилита передаёт на серверы компании «Доктор Веб» общие сведения о проверяемом компьютере, а также информацию о состоянии его информационной безопасности. При использовании платной версии Dr.Web CureIt! отправка статистических данных может осуществляться по желанию пользователя.
Антивирусные решения Dr.Web используют одновременно несколько способов обнаружения вредоносных объектов. Совместное применение различных технологий позволяет проводить более тщательный анализ подозрительных файлов и повышает эффективность выявления известных и неизвестных угроз:
- Сначала выполняется сигнатурный анализ. В рамках этого метода код подозрительного файла сопоставляется с сигнатурами известных вирусов. Под сигнатурой понимается непрерывная конечная последовательность байт, которая необходима и достаточна для идентификации определённого вируса. Для сравнения используются контрольные суммы сигнатур, благодаря чему удаётся существенно уменьшить объём записей, хранящихся в вирусных базах, сохранив при этом однозначность соответствия. Такой подход обеспечивает корректное обнаружение заражённых объектов и позволяет выполнять их последующее лечение. Структура вирусных баз Dr.Web также позволяет одной записью распознавать целые классы угроз, не создавая отдельную запись для каждого варианта вредоносного кода.
- После проведения сигнатурной проверки задействуется технология Origins Tracing. Она предназначена для выявления новых либо изменённых разновидностей вирусов, которые используют уже известные способы заражения файлов. Благодаря этой технологии пользователи продуктов Dr.Web получают дополнительную защиту от угроз, созданных на основе уже известных механизмов. В качестве примера можно привести вирус-вымогатель Trojan.Encoder.18, также известный как gpcode. Кроме того, появление Origins Tracing™ позволило заметно уменьшить число ложных срабатываний, возникающих при работе эвристического анализатора.
- Следующим механизмом является эвристический анализатор. Его работа основывается на наборе определённых знаний и эвристик, описывающих характерные признаки потенциально вредоносного либо, напротив, безопасного кода. Каждому обнаруженному признаку присваивается собственный вес — числовое значение, отражающее степень его серьёзности и достоверности. На основании совокупного веса признаков, выявленных в конкретном файле, эвристический анализатор рассчитывает вероятность того, что объект заражён неизвестным вирусом. Как и любая система, работающая с гипотезами в условиях неопределённости, такой анализ может допускать ошибки двух типов: пропуск ранее неизвестной угрозы и ложное срабатывание, когда безопасный объект ошибочно воспринимается как вредоносный.